White Paper
Contrats informatiques : ce que chaque dirigeant doit savoir avant de signer
Développement, SaaS, maintenance, hébergement : les clés juridiques pour sécuriser vos projets IT et éviter les pièges les plus coûteux
Scroll
Il n’existe pratiquement plus de PME qui ne dépende pas, d’une manière ou d’une autre, de solutions informatiques. CRM, ERP, site e-commerce, application métier, hébergement cloud, logiciel de comptabilité : l’IT est partout dans votre entreprise. Et chacune de ces solutions repose sur un contrat.
Le problème ? Ces contrats sont souvent signés sans véritable négociation, parfois même sans lecture approfondie. Les conditions générales du prestataire sont acceptées d’un clic. Le devis vaut contrat. Et quand le projet dérape, quand le logiciel ne fonctionne pas comme prévu, quand le prestataire disparaît ou quand les données sont inaccessibles, le dirigeant découvre qu’il est piégé par les clauses qu’il n’a pas lues.
Ce white paper vous donne les clés pour comprendre, négocier et sécuriser vos contrats informatiques. Parce qu’un projet IT réussi commence par un bon contrat.
1. Les différents types de contrats informatiques
Le monde IT est vaste, et chaque type de prestation appelle un contrat spécifique avec ses propres enjeux juridiques.
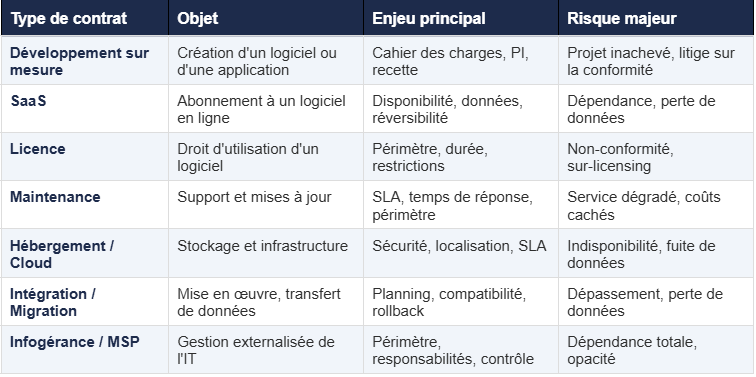
La plupart des PME cumulent plusieurs de ces contrats, souvent avec des prestataires différents. La cohérence de l’ensemble et la sécurité globale dépendent de la qualité de chaque contrat individuel.
En informatique, ce qui n'est pas écrit dans le contrat n'existe pas. Et ce qui est mal écrit jouera contre vous.

2. Les clauses essentielles de tout contrat IT
Le périmètre et le cahier des charges
C’est la source numéro un des litiges informatiques : le périmètre de la prestation. Qu’est-ce qui est inclus ? Qu’est-ce qui ne l’est pas ? Qu’est-ce qu’un « changement de périmètre » et comment est-il géré ?
Un cahier des charges précis et annexé au contrat est votre meilleure protection. Il définit ce que le prestataire doit livrer, dans quels délais, avec quels critères de conformité. Sans lui, toute contestation se transforme en parole contre parole.
L’obligation de moyen vs. l’obligation de résultat
C’est une distinction juridique cruciale. Avec une obligation de moyen, le prestataire s’engage à mettre en œuvre ses meilleurs efforts — mais pas à garantir un résultat. Avec une obligation de résultat, il s’engage sur un livrable précis et conforme. La qualification de cette obligation change tout en cas de litige : c’est à vous de prouver la faute dans le premier cas, au prestataire de prouver qu’il a rempli ses engagements dans le second.
Beaucoup de contrats IT sont volontairement flous sur ce point. C’est rarement en votre faveur.
Les niveaux de service (SLA)
Pour les contrats SaaS, d’hébergement et de maintenance, les SLA (Service Level Agreements) définissent les engagements mesurables du prestataire : disponibilité (99,9 % ? 99,5 % ?), temps de réponse en cas d’incident, délai de résolution, pénalités en cas de manquement.
Un SLA sans pénalité est une promesse sans engagement. Vérifiez toujours quelles sont les conséquences concrètes si le prestataire ne respecte pas ses niveaux de service.
La propriété intellectuelle
Qui détient les droits sur le logiciel développé pour vous ? En l’absence de clause explicite, le prestataire — auteur du code — reste titulaire des droits d’auteur. Cela signifie qu’il peut théoriquement vous interdire de modifier, de faire évoluer ou même de réutiliser ce que vous avez payé.
Le contrat doit préciser clairement :
- La cession des droits de PI sur les développements spécifiques (ou l’octroi d’une licence).
- Le sort des composants préexistants (librairies, frameworks) et des licences open source utilisées.
- Le droit d’accès au code source et les conditions de ce droit.
- La possibilité de faire évoluer la solution par un tiers.
La réversibilité et la portabilité des données
Que se passe-t-il quand vous souhaitez changer de prestataire ou de solution ? Pouvez-vous récupérer vos données ? Sous quel format ? Dans quel délai ? À quel coût ? La clause de réversibilité est votre assurance anti-enfermement. Sans elle, vous êtes prisonnier de votre prestataire.
C’est particulièrement critique pour les contrats SaaS, où vos données sont hébergées sur les serveurs du prestataire. Si le contrat ne prévoit pas de clause de réversibilité, vous risquez de perdre des années de données ou de devoir payer un prix exorbitant pour les récupérer.
La protection des données et le RGPD
Tout contrat IT impliquant le traitement de données personnelles doit inclure un contrat de sous-traitance conforme au RGPD (article 28). Ce document encadre les obligations du prestataire en matière de sécurité, de confidentialité, de localisation des données et de notification des violations.
Attention particulière à la localisation des données : si votre prestataire utilise des serveurs hors de l’Espace économique européen, des garanties spécifiques sont requises (clauses contractuelles types, décision d’adéquation).
La limitation de responsabilité
Les contrats IT contiennent quasi systématiquement des clauses de limitation de responsabilité — au bénéfice du prestataire. Plafond d’indemnisation limité au montant du contrat, exclusion des dommages indirects, exclusion de la perte de données… Ces clauses sont légitimes dans leur principe, mais elles doivent être équilibrées.
Un plafond à un mois de redevance pour un SaaS qui gère toute votre facturation, par exemple, est manifestement insuffisant au regard du préjudice potentiel.
Un contrat IT, c'est comme une architecture logicielle : chaque élément doit être bien conçu pour que l'ensemble tienne.
3. Les scénarios de crise les plus fréquents
Le projet de développement qui dérape
Délais multipliés par trois, budget qui explose, fonctionnalités manquantes, qualité insuffisante : le dérapage d’un projet de développement est un classique du contentieux IT. La cause est presque toujours la même : un cahier des charges insuffisant, des jalons de validation inexistants et une absence de mécanisme contractuel de gestion des changements.
Le prestataire SaaS qui modifie ses conditions
Augmentation de tarif unilatérale, suppression de fonctionnalités, changement d’hébergement, modification des CGU : les éditeurs SaaS se réservent souvent des droits très larges dans leurs conditions générales. Si vous n’avez pas négocié de clauses protectrices, vous subissez.
La faille de sécurité
Votre prestataire est victime d’une cyberattaque. Vos données sont compromises. Qui est responsable ? Quelles sont les obligations de notification ? Quelles sont les conséquences sur votre propre conformité RGPD ? Sans clauses claires sur la sécurité et la gestion des incidents, la situation tourne rapidement au cauchemar juridique.
Le prestataire qui disparaît
Faillite, rachat, cessation d’activité : que devient votre solution quand le prestataire n’est plus là ? Accès au code source, continuité de l’hébergement, récupération des données : sans clause d’escrow (séquestre du code source) ni plan de continuité, vous repartez de zéro.
Le lock-in technologique
Vous découvrez que vos données sont dans un format propriétaire, que la migration vers une autre solution est techniquement impossible ou financièrement prohibitive. Le prestataire le sait et en profite. Ce scénario est la conséquence directe de l’absence de clause de réversibilité et d’interopérabilité.
4. Les clauses qui font ou défont la transaction
La clause de prix et les mécanismes d’ajustement
Le prix peut être fixe ou ajustable. Dans beaucoup de transactions, une partie du prix dépend de la situation réelle de l’entreprise au jour du closing (ajustement sur la trésorerie nette, le BFR) ou des performances futures (earn-out). Ces mécanismes sont puissants mais complexes. Mal rédigés, ils sont source de litiges interminables.
Les déclarations et garanties (reps & warranties)
Le cédant déclare que certaines informations sont exactes et garantit l’acquéreur contre les risques cachés. C’est le filet de sécurité de l’acquéreur : si un passif non déclaré apparaît après la cession, le cédant doit indemniser.
Les points de négociation clés :
- Plafond global de la garantie (souvent un pourcentage du prix).
- Seuil de déclenchement (franchise ou seuil de matérialité).
- Durée de la garantie (généralement 2 à 5 ans, plus longue pour les garanties fiscales et sociales).
- Séquestre : une partie du prix bloquée pour garantir l’exécution.
La clause d’earn-out
L’earn-out est un complément de prix conditionné aux performances futures de l’entreprise. C’est un outil de rapprochement quand cédant et acquéreur ne s’accordent pas sur la valorisation. Mais c’est aussi un nid à conflits si les critères de calcul ne sont pas définis avec une précision chirurgicale.
- Définir des indicateurs objectifs et vérifiables (EBITDA, chiffre d’affaires).
- Prévoir un mécanisme de contrôle (audit, expert indépendant).
- Encadrer la gestion de l’entreprise pendant la période d’earn-out pour éviter les manipulations.
La clause de non-concurrence du cédant
Essentielle pour l’acquéreur : le cédant s’engage à ne pas créer ou rejoindre une activité concurrente pendant une période définie. La clause doit être limitée en durée, en territoire et en activité pour être valable en droit belge.
La période de transition (accompagnement)
Le cédant reste généralement impliqué pendant quelques mois après la cession pour assurer la transition : présentation aux clients, transfert de savoir-faire, accompagnement opérationnel. Le contrat doit préciser la durée, les modalités et la rémunération de cet accompagnement.
En IT, la question n'est pas si un problème surviendra, mais quand. Le contrat détermine si vous serez protégé ou exposé.
4. La checklist du dirigeant avant de signer
Avant de signer un contrat informatique, posez-vous ces questions. Si vous répondez « non » ou « je ne sais pas » à l’une d’entre elles, faites relire le contrat par un avocat.
- Le périmètre exact de la prestation est-il défini par écrit (cahier des charges annexé) ?
- L’obligation est-elle de résultat ou de moyen — et est-ce adapté à la prestation ?
- Des SLA mesurables et des pénalités sont-ils prévus ?
- La propriété intellectuelle des développements est-elle clairement attribuée ?
- Une clause de réversibilité et de portabilité des données est-elle prévue ?
- Le contrat inclut-il un accord de sous-traitance RGPD conforme ?
- Où sont hébergées vos données (localisation géographique des serveurs) ?
- La limitation de responsabilité du prestataire est-elle proportionnée ?
- Quelles sont les conditions de résiliation (préavis, motifs, conséquences) ?
- Un mécanisme de gestion des changements de périmètre est-il prévu ?
- Une procédure de recette (validation) est-elle définie pour les développements ?
- Un plan de continuité ou une clause d’escrow est-il prévu en cas de défaillance du prestataire ?
5. Négocier un contrat IT : les leviers du client
Vous avez plus de pouvoir que vous ne le pensez
Beaucoup de dirigeants de PME acceptent les contrats IT « tels quels », persuadés qu’ils ne sont pas en position de négocier face à un éditeur ou un prestataire plus gros. C’est rarement le cas. La plupart des prestataires IT préfèrent adapter certaines clauses plutôt que de perdre un client.
Les points négociables
Les SLA et les pénalités — Même les grands éditeurs SaaS acceptent souvent de renforcer leurs engagements de service pour les clients qui le demandent, surtout dans un contexte B2B.
La clause de réversibilité — C’est un point sur lequel les prestataires cèdent facilement quand on le demande. L’absence de clause de réversibilité est rarement un choix stratégique du prestataire : c’est simplement un oubli ou un non-sujet pour lui.
La limitation de responsabilité — Le plafond peut souvent être relevé, ou certaines exclusions (comme la perte de données) retirées. C’est une question de négociation, pas de principe.
La propriété intellectuelle — Pour les développements sur mesure, la cession des droits est négociable. L’argument est simple : vous payez pour une solution créée spécifiquement pour vous.
Les conditions de résiliation — Préavis, motifs de résiliation anticipée, sort des données après résiliation : tout cela se négocie.
L’avocat comme levier de négociation
Le simple fait d’impliquer un avocat dans la revue d’un contrat IT envoie un signal clair au prestataire : vous prenez le sujet au sérieux. L’expérience montre que les prestataires sont beaucoup plus enclins à négocier quand ils font face à un interlocuteur juridique informé. Ce n’est pas une question de rapport de force : c’est une question de professionnalisme.
Un contrat IT négocié n'est pas un contrat conflictuel. C'est un contrat où chacun sait précisément à quoi il s'engage.
6. Le contrat IT dans le temps : ne pas signer et oublier
Le suivi contractuel
Un contrat IT n’est pas un document statique. Votre activité évolue, vos besoins changent, la technologie avance. Un contrat signé il y a trois ans ne couvre probablement plus votre réalité d’aujourd’hui. Les renouvellements automatiques, en particulier, méritent une attention particulière : c’est le moment idéal pour renégocier les conditions.
L’évolution réglementaire
Le cadre juridique du numérique évolue rapidement : RGPD, directive NIS2 sur la cybersécurité, Data Act, AI Act… Chaque nouveau texte peut avoir des implications sur vos contrats existants. Une veille juridique régulière est indispensable pour rester conforme et protégé.
L’audit périodique
Chez Lex4U, nous recommandons un audit de vos contrats IT au moins tous les deux ans, ou à chaque changement significatif de votre infrastructure ou de vos prestataires. C’est un investissement modeste qui évite des problèmes majeurs.
Tout ce qu’il faut savoir en rédigeant vos contrats informatiques avec Lex4u
Les contrats informatiques sont parmi les plus techniques et les plus conséquents que votre PME signera. Ils engagent votre infrastructure, vos données, votre propriété intellectuelle et votre capacité opérationnelle. Les sous-estimer, c’est prendre des risques que peu de dirigeants mesurent — jusqu’au jour où le problème survient.
Chez Lex4U, le droit de l’informatique est l’une de nos spécialités. Nous accompagnons les PME dans la négociation, la rédaction et l’audit de tous leurs contrats IT, avec une double expertise juridique et technique qui fait la différence.
Votre infrastructure IT est le système nerveux de votre entreprise. Ses contrats doivent être à la hauteur de l'enjeu.
Passez à l’action avec Lex4U
Chez Lex4U, nous avons conçu notre offre pour rendre l’accompagnement juridique stratégique accessible à toutes les PME et TPE. Parce que chaque entreprise a des besoins différents, nous proposons deux formules adaptées à votre réalité.
Nos abonnements juridiques
Un accompagnement régulier et prévisible pour sécuriser votre activité au quotidien. Avec un abonnement Lex4U, vous bénéficiez d’un accès privilégié à votre avocat. Le tout à un tarif mensuel fixe et maîtrisé, sans surprise.
Nos packs thématiques
Vous avez un besoin précis ? Nos packs clés en main couvrent les situations les plus courantes des PME : création d’entreprise, sécurisation des contrats commerciaux, mise en conformité RGPD, protection de marque… Un périmètre clair, un tarif fixe, un livrable concret.